Security
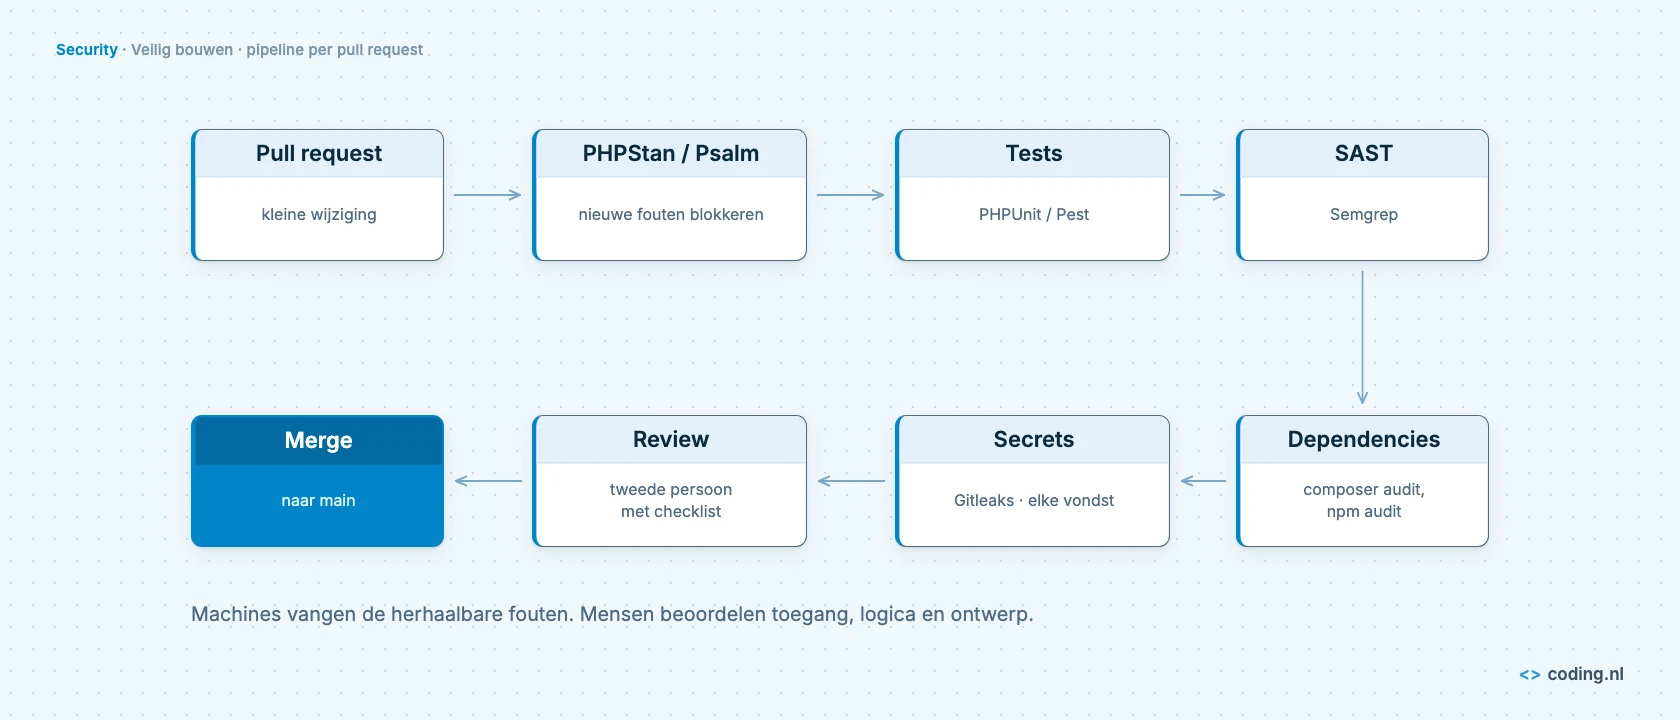
Veilig bouwen met een klein team: code review, SAST en dependency-checks
Je hebt geen security-afdeling nodig om veilig op te leveren. Je hebt een klein aantal vaste gewoontes nodig, en tooling die ze afdwingt.
22 okt 20268 min leestijd
Blog en kennisbank
417 artikelen over Magento, Shopify en Laravel, geschreven door het team dat het werk doet. Over development, hosting, SEO, security, koppelingen en de keuzes daartussen.
Je hebt geen security-afdeling nodig om veilig op te leveren. Je hebt een klein aantal vaste gewoontes nodig, en tooling die ze afdwingt.
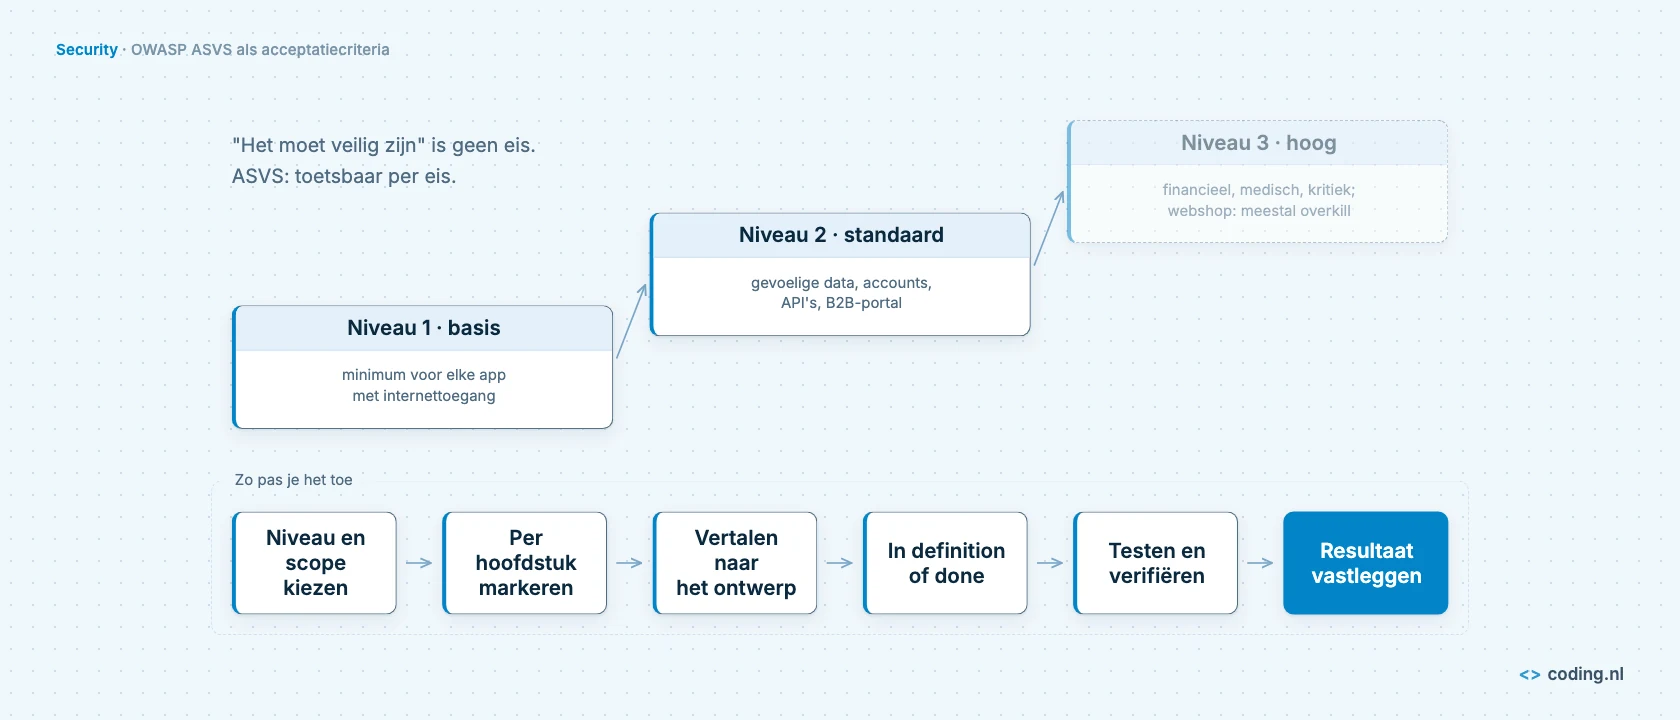
"Het moet veilig zijn" is geen eis. Het is een wens, en niemand kan er bij oplevering iets mee controleren.
Een hack die je pas na weken ontdekt, kost meer dan een hack die je binnen een uur ziet. Logging en alerting bepalen welke van de twee jou overkomt.
Jouw webshop wordt niet gehackt, je klanten worden dat. Aanvallers loggen in met e-mailadressen en wachtwoorden die ergens anders lekten, en jouw loginpagina doet…
Je webshop bestaat voor het grootste deel uit code die jij niet schreef. Wie die code, je pipeline en je deploy-rechten niet in de hand heeft, heeft de voordeur…
De meeste hacks beginnen niet met een slimme exploit. Ze beginnen met een instelling die nooit is dichtgezet.
In België is e-facturatie tussen Belgische btw-plichtige bedrijven sinds 1 januari 2026 verplicht, via het Peppol-netwerk. Nederland volgt: het kabinet kondigde in september 2026 verplichte e-facturatie aan vanaf 1 juli 2030, ook voor binnenlandse B2B. Heeft je B2B-webshop Belgische klanten of...
Verander in de URL ordernummer 1042 in 1043 en zie je andermans bestelling? Dan heb je broken access control, de nummer één in de OWASP Top 10:2025.
Een pentestrapport met veertig bevindingen is geen takenlijst van veertig dingen. Wie op CVSS-score sorteert, lost soms de verkeerde dingen eerst op.
Een scan zoekt bekende gaten, een audit controleert je inrichting en een pentest probeert echt binnen te komen.
Een pentest voor je webshop kost geen vast bedrag. De prijs hangt af van scope, diepte en aantal rollen, en dat verschilt per shop enorm.
Een Magento-patch is niet altijd een nieuwe versie. Wie het verschil tussen een security-release en een losse patch niet kent, laat gaten open of breekt zijn shop.
Af en toe een mail met de artikelen die ertoe doen: security-updates, nieuwe gidsen en wat er verandert in Magento, Shopify en Laravel. Geen spam, altijd afmelden.
Plan een half uur met het team dat het werk doet. We kijken naar je shop en zeggen eerlijk wat we zouden doen.
Plan een gesprek